Siamo nelle mani degli hacker
L’Europa sotto attacco informatico. Colpite la grande distribuzione, le aziende, le istituzioni e le scuole, minacciate da falsi allarmi bomba. Gli studenti evacuati ci raccontano la loro esperienza
DI DANIELA CATALANO
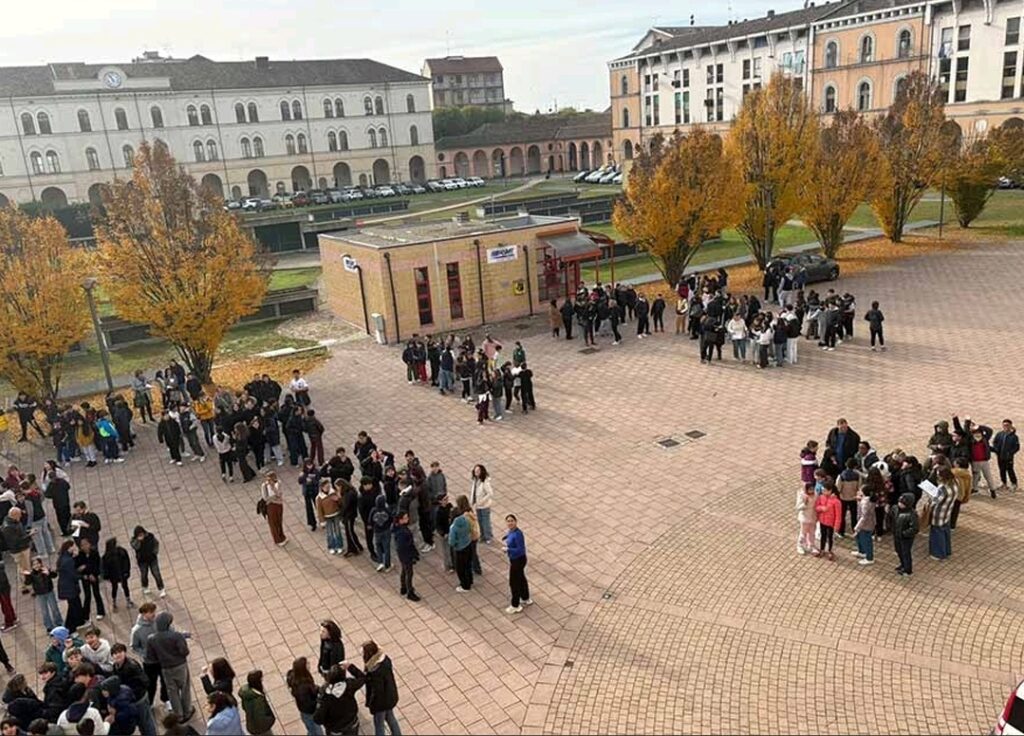
Il mondo nelle ultime settimane si è rivelato più fragile e vulnerabile di fronte agli attacchi dei pirati informatici che hanno colpito prima la grande distribuzione e poi scuole, aziende e istituzioni. Solo in Europa, dal 23 settembre a oggi, sono state contate 83 operazioni di “sabotaggio, spionaggio e destabilizzazione”. L’ultimo caso è quello della Francia, reso noto sabato scorso, quando la società Maileva, una filiale delle Poste nazionali specializzata nella corrispondenza tra le imprese, ha denunciato il furto dei dati personali di 22 milioni di persone. In Italia sono 3.067 gli attacchi settimanali più mirati, il 36% in più rispetto a ottobre 2025. A dirlo è la Check Point Research, divisione di Check Point Software Technologies Ltd., una delle aziende di primo piano al mondo nelle soluzioni di sicurezza informatica, che ha pubblicato il “Global Threat Intelligence Report” relativo a ottobre 2026. La più colpita è la Romania con 21 casi, seguita da Moldavia, Bulgaria, Polonia, Germania, Regno Unito, Finlandia e Lettonia. Tre le minacce più eclatanti nel nostro Paese: 20 voli commerciali saltati, tra cui 1 partito da Dublino per Roma, l’intrusione informatica nei dati personali del ministro degli Esteri, Antonio Tajani e del ministro dell’Interno, Matteo Piantedosi e l’allarme bomba in 6 mila scuole. Tra mercoledì 11 e giovedì 12 novembre, e in alcuni casi anche nei giorni successivi, le segreterie scolastiche di mezza Italia hanno ricevuto delle mail a firma Mikhail Andropov, presunto leader del Vilayat di Misogistan, che annunciavano la presenza di un ordigno esplosivo nell’edificio. I messaggi, che erano tutti falsi allarmi, hanno però fatto scattare immediatamente i protocolli di emergenza, costringendo dirigenti scolastici a evacuare migliaia di studenti e docenti per consentire l’intervento delle forze dell’ordine e degli artificieri. Anche nella nostra Diocesi sono state numerose le scuole che hanno ricevuto le mail incriminate. Uno degli ultimi a essere stato coinvolto è stato l’Istituto Comprensivo “Tortona A” che lunedì 16 novembre ha deciso di attivare la procedura di evacuazione, seguita poco dopo dal rientro in classe, una volta effettuate le verifiche. La scorsa settimana alcuni studenti del “Peano”, intervistati da Stefano Brocchetti, ai microfoni di Radio PNR hanno raccontato l’esperienza vissuta durante l’evacuazione, che si è svolta in forma serena e ordinata. Sono state coinvolte 45 delle 49 classi. Alunni e personale sono stati fatti uscire nel cortile dell’istituto, all’interno dei cancelli, e la manovra di sicurezza è durata meno di un’ora. Appena scattato l’allarme, sono giunte tre pattuglie dei Carabinieri della Compagnia di Tortona, diretta dal maggiore Gianluca Bellotti, che hanno rapidamente compiuto le verifiche nei vari locali dell’edificio scolastico e, non riscontrando alcuna criticità, poco dopo le 12 hanno fatto rientrare in classe i ragazzi. Federico, al quarto anno della sezione Classica del “Peano”, ai microfoni della radio, ricordando l’accaduto, ha detto: «Non abbiamo avuto paura perché sappiamo che ci sono tanti falsi allarmi e l’evacuazione si è svolta correttamente, come durante le esercitazioni. Solo pochi studenti particolarmente spaventati, hanno chiesto e ottenuto il permesso di non rientrare in classe». «Siamo usciti in fretta, senza avere tempo e modo di prendere le nostre cose. – ha raccontato Pietro della classe 1^ del Classico – Io personalmente ero in ansia per avere lasciato in classe il telefono e le chiavi di casa e avevo freddo perché non avevo potuto prendere il giubbotto. Sulle prime non sapevamo se fosse un falso allarme, poi nel cortile i compagni, attraverso il cellulare, hanno cominciato a cercare notizie e abbiamo capito che non c’era motivo di avere paura». La dirigente Maria Rita Marchesotti, che abbiamo raggiunto al telefono, ha ringraziato le forze dell’ordine per aver gestito in modo professionale l’accaduto e ha constatato il perfetto coordinamento con l’Ufficio Scolastico provinciale. Si è complimentata anche con i colleghi professori e con gli alunni che hanno saputo affrontare con cognizione e responsabilità l’allarme, grazie al supporto fondamentale delle istituzioni. Di fronte a nuove minacce via mail, Marchesotti ha dichiarato che la scuola ha scelto di attenersi alle disposizioni stabilite dal Viminale. Secondo quanto si legge nella circolare del ministro dell’Interno, la minaccia ora non è da ritenersi attendibile se arriva con mail tutte uguali, a molti indirizzi diversi. Se la minaccia fosse plausibile, il questore potrà disporre, secondo le circostanze, “l’effettuazione delle verifiche ritenute opportune e l’adozione di ogni altra misura idonea a garantire adeguate condizioni di sicurezza, senza compromettere, laddove non indispensabile, la continuità dei servizi. Solo dove ritenuto necessario, – afferma la circolare – proporrà al prefetto l’evacuazione della struttura o sito interessato”. Le segnalazioni sono immediatamente prese in carico dalle Questure e dalla Polizia postale, che effettuano le verifiche senza interrompere le lezioni e senza creare panico. Attualmente, grazie al lavoro dell’Agenzia per la cybersicurezza nazionale (Acn), è allo studio un filtro contro il “mail bombing”, il meccanismo che oltre a far scattare l’allerta, favorisce spesso anche il furto di credenziali. Le reazioni di fronte agli attacchi sono state differenti all’interno del continente europeo. L’Est Europa e il Regno Unito considerano queste operazioni come la prova che ci sia già in atto una guerra con la Russia. Una “guerra ibrida”, non dichiarata ma potenzialmente destabilizzante. Altri Governi, compreso quello italiano, si muovono con cautela, aspettando i risultati delle indagini.


